Trouver des sous-domaines
- Publié le 17/10/2026
- Kevin Benabdelhak
Recherchez automatiquement tous les sous-domaines connus d’un nom de domaine, en interrogeant simultanément 5 sources publiques et gratuites (certificats SSL, DNS passif), sans jamais scanner directement le site ciblé. Les résultats sont fusionnés, dédoublonnés, et enrichis avec l’adresse IP et les dates de première/dernière détection de chaque sous-domaine.
⚙️ Fonctionnalités
✔ Recherche passive : aucun scan direct du domaine ciblé, uniquement des sources publiques
✔ 5 sources interrogées en parallèle (crt.sh, CertSpotter, HackerTarget, Anubis, AlienVault OTX)
✔ Fusion et dédoublonnage automatique des résultats
✔ Adresse IP et dates de détection pour chaque sous-domaine (quand disponibles)
✔ Filtre par texte libre et par source
✔ Export CSV, JSON, TXT, et copie rapide dans le presse-papier
✔ Historique de recherche sauvegardé automatiquement
✔ Cache des résultats (6h) pour une recherche quasi instantanée sur un domaine déjà interrogé
✔ Mode clair/sombre, vue tableau (desktop) ou accordéon (mobile)
🔄 Mises à jour
✔ Recherche passive : aucun scan direct du domaine ciblé, uniquement des sources publiques
✔ 5 sources interrogées en parallèle (crt.sh, CertSpotter, HackerTarget, Anubis, AlienVault OTX)
✔ Fusion et dédoublonnage automatique des résultats
✔ Adresse IP et dates de détection pour chaque sous-domaine (quand disponibles)
✔ Filtre par texte libre et par source
✔ Export CSV, JSON, TXT, et copie rapide dans le presse-papier
✔ Historique de recherche sauvegardé automatiquement
✔ Cache des résultats (6h) pour une recherche quasi instantanée sur un domaine déjà interrogé
✔ Mode clair/sombre, vue tableau (desktop) ou accordéon (mobile)
1. Saisissez le domaine à analyser
Entrez un nom de domaine dans le champ de recherche.
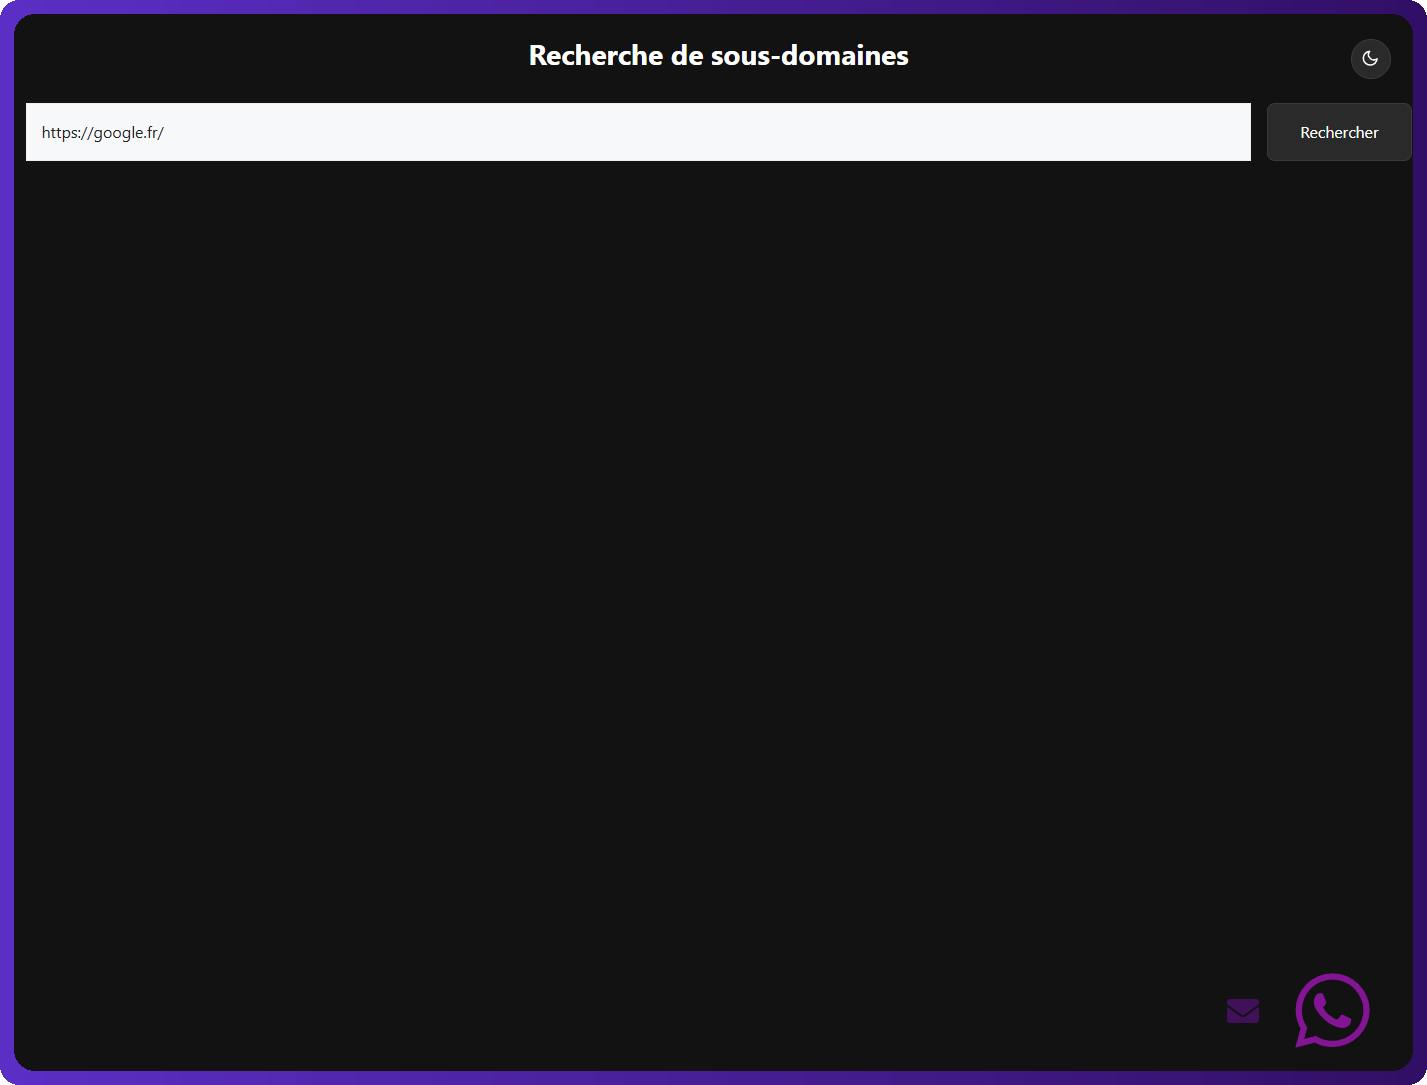
L’outil accepte aussi une URL complète ou un domaine avec sous-domaine, il nettoie automatiquement la saisie.
2. Lancez la recherche
Cliquez sur “Rechercher”.
L’outil interroge simultanément 5 sources publiques : crt.sh, CertSpotter (certificats SSL/TLS), HackerTarget, Anubis et AlienVault OTX (DNS passif).
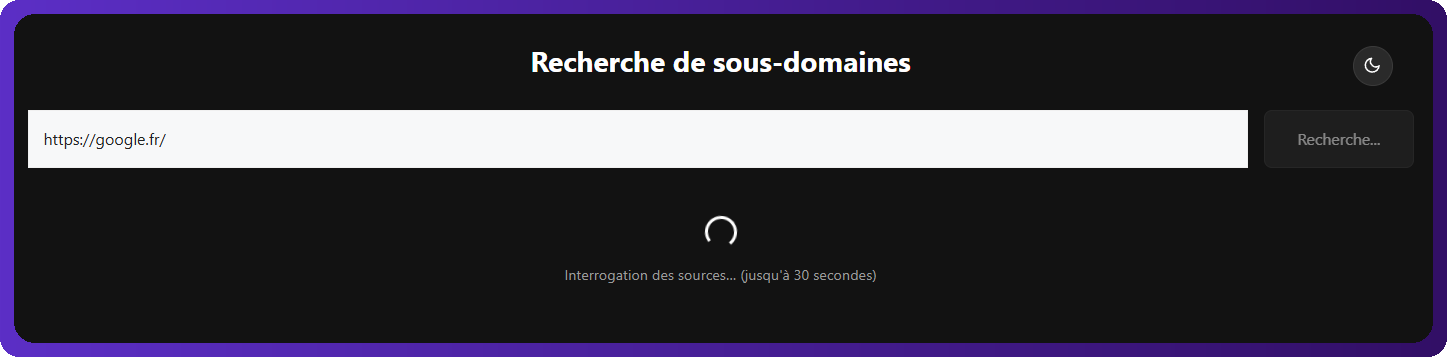
Le traitement peut prendre jusqu’à 30 secondes selon la réactivité de ces sources.
3. Consultez les résultats
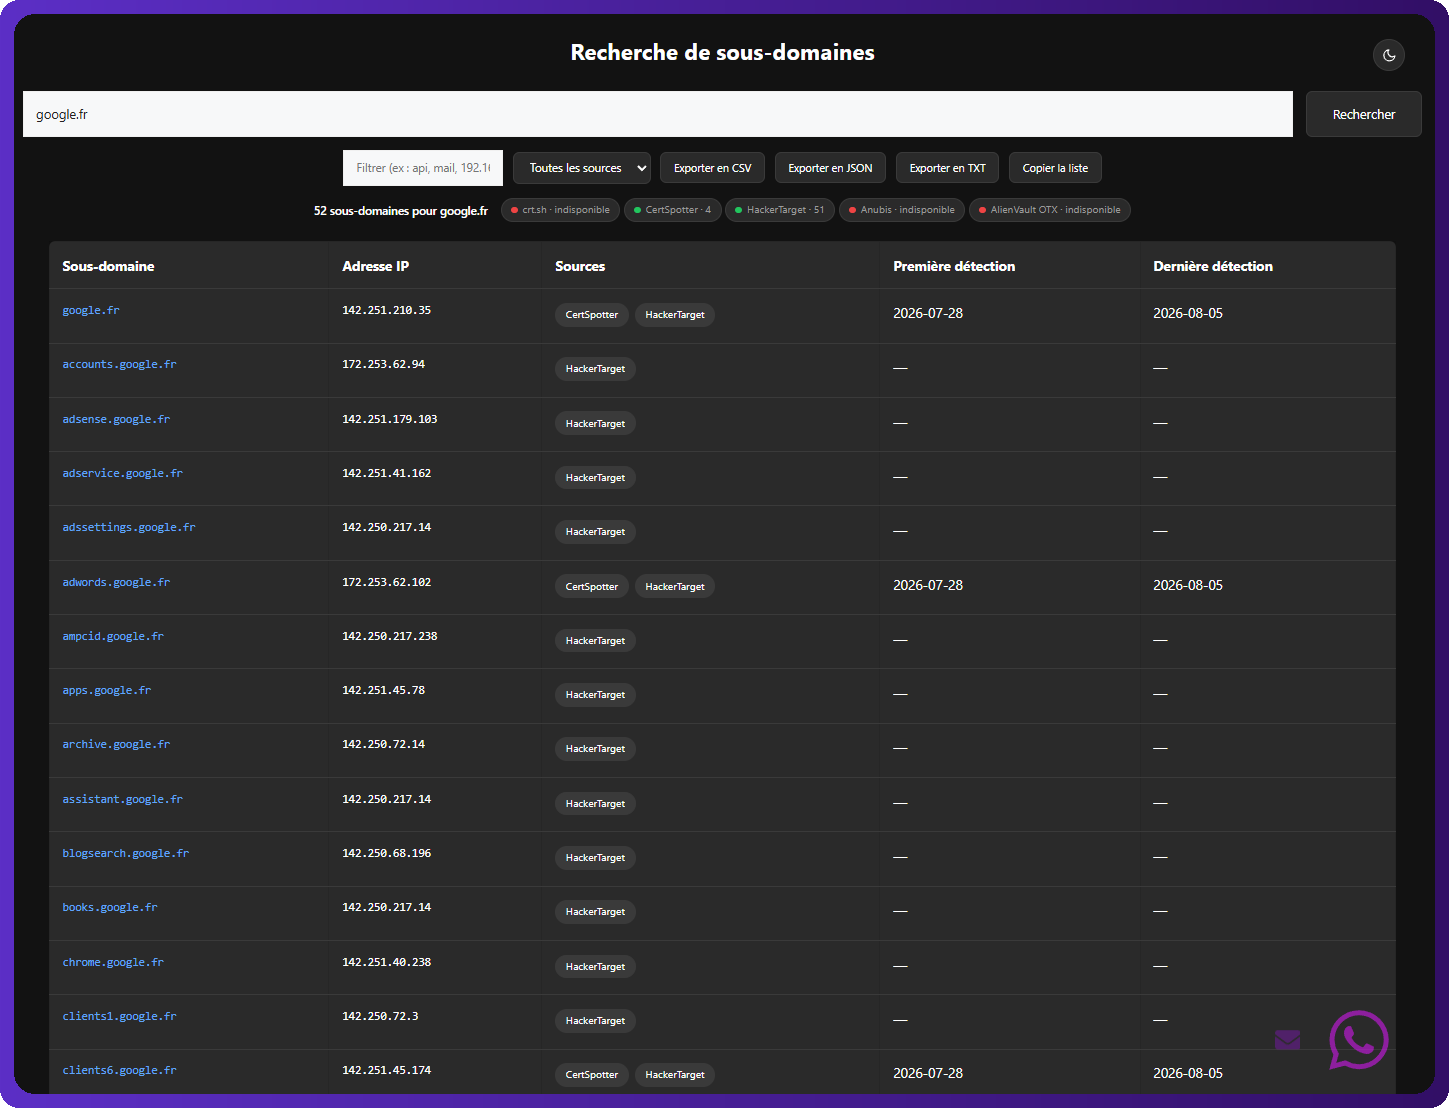
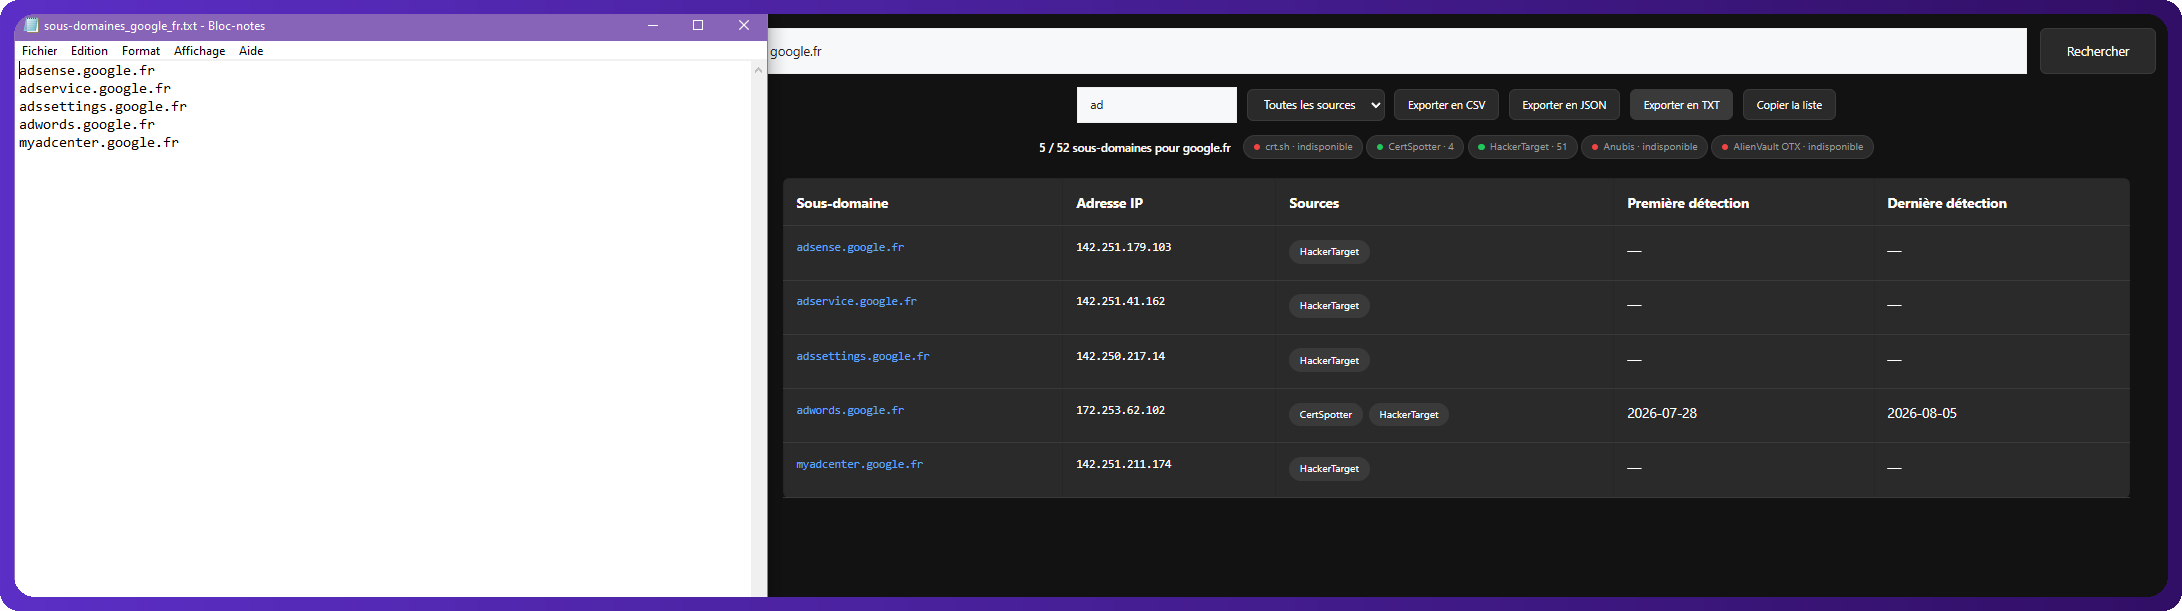
Chaque sous-domaine trouvé est affiché avec :
- Son adresse IP (quand disponible)
- Les sources qui l’ont détecté
- Ses dates de première et dernière détection
Un résumé en haut de page indique le statut de chaque source (disponible ou non) et le nombre de résultats qu’elle a fournis.
4. Filtrez les résultats
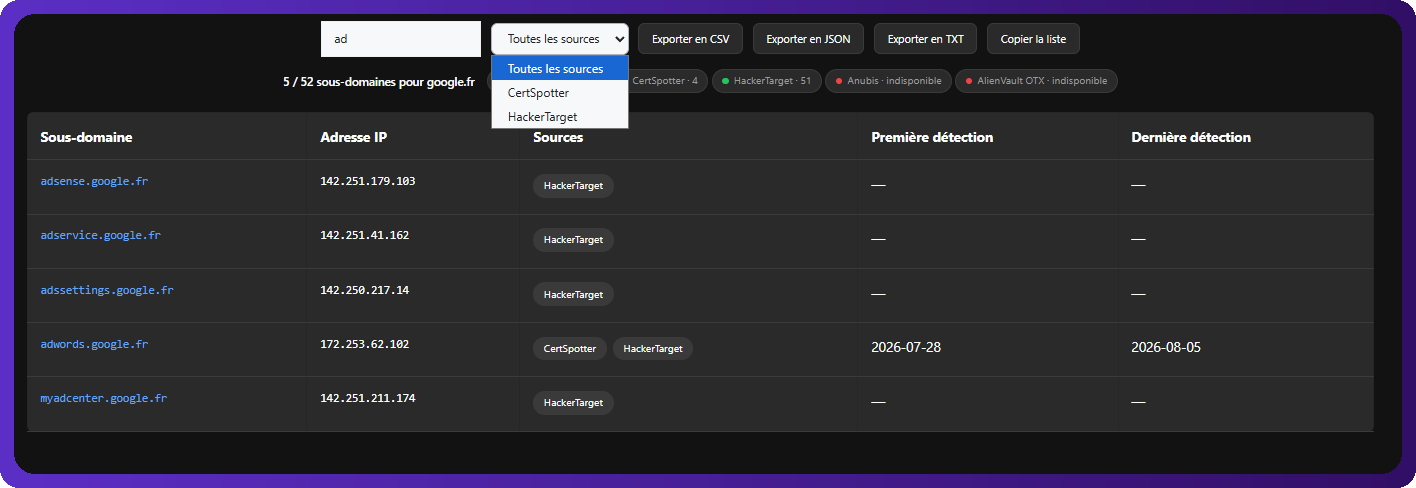
Utilisez la barre de recherche texte pour filtrer par nom ou adresse IP, ou le menu déroulant pour n’afficher que les sous-domaines détectés par une source précise.
5. Exportez ou copiez la liste
Récupérez les résultats filtrés au format CSV, JSON, TXT, ou copiez directement la liste des sous-domaines dans votre presse-papier.